Senat kann Ausmaß des Datenlecks nicht beziffern: Tagesspiegel-Datenanalyse offenbart mehr als 540.000 Betroffene
All diese und noch viel mehr Daten stehen nun im Darknet. Der Senat selbst hat bislang offenbar keinen Überblick, wie viele Mitarbeiter und Bürger von dem Cyberangriff betroffen sind. Es sei „nicht möglich, eine systematische Erfassung der jeweiligen Fallzahlen sicherzustellen“, schreibt die zuständige Senatskanzlei am Mittwoch auf die Fragen des Tagesspiegel.
Der Senat kann also weder beantworten, wie viele Menschen betroffen sind. Noch wie viele Betroffene er bisher informiert hat. Die Gründe für diese Ahnungslosigkeit beschreibt der zuständige Stab im schönsten Behördendeutsch: Es gebe unterschiedliche Betroffenheiten, Zuständigkeiten und Rechtsbereiche.
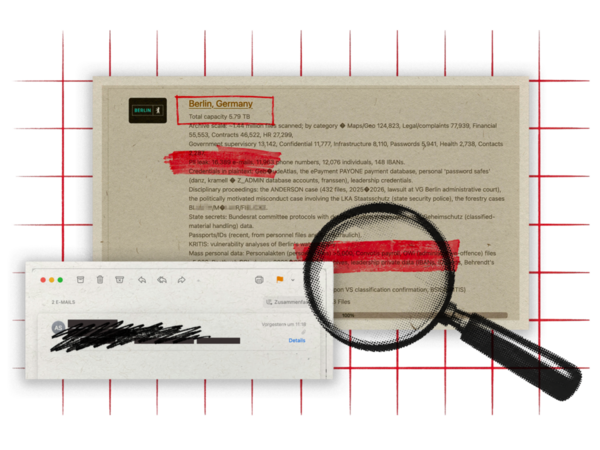
Das ganze Ausmaß des Hackerangriffs auf die Berliner Verwaltung im August wird nun also erstmals durch die Auswertung des Tagesspiegel Innovation Lab sichtbar. Mehr zur Methode finden Sie am Ende des Textes.
Die Auswertung der Inhalte offenbart Neues über Angreifer und Angegriffene gleichermaßen. Wie genau arbeiteten die Hacker? Wessen Daten wurden gestohlen? Wie weit reichen die erbeuteten Daten zurück? Vier Erkenntnisse aus dem Datenleck:
1. Von wegen Verwaltungsleak
Bislang war vor allem vom Datenleck der Berliner Verwaltung die Rede. Die Analyse zeigt aber, dass durch den Hack längst nicht nur Daten von Behörden-Mitarbeitern abgeflossen sind. Jede fünfte (E-Mail-)Adresse stammt von einem Unternehmen, und fast ebenso viele Privatpersonen finden sich in dem Datenleck.

17 Prozent der E-Mail-Adressen stammen von Anbietern wie GMX, Web.de, Gmail und dergleichen. Hinter ihnen steckt keine Institution, sondern ein einzelner Mensch.
Das können Personen sein, die sich an den Senat wenden; Menschen, die Anträge stellen oder bei einer Bürgerbeteiligung mitgemacht haben; Bewerber auf Stellen in der Berliner Verwaltung; aber auch Leute, die ein Ordnungswidrigkeitsverfahren haben oder hatten; und solche, die Bürgersprechstunden besucht haben. Oder die in den diversen verstreuten Datenbanken liegen, die in dem Leak enthalten sind.
Kurzum: Betroffen sind Menschen aus allen Bereichen des Lebens.
2. Das Datenleck reicht weit über Berlin hinaus
Was in der Analyse ebenfalls klar wird: Das Datenleck ist nicht auf Berlin begrenzt. Selbst unter den E-Mail-Adressen von Behörden sind die Berliner knapp in der Minderheit.
Von dem Teil der E-Mail-Adressen, die sich Behörden zuordnen lassen, stammen 44 Prozent aus Berlin – von den Senatsverwaltungen über die Bezirksämter bis hin zu Polizei, Feuerwehr und Justiz.
Der größte Teil, nämlich 47 Prozent, stammt von Bundesbehörden, aus Ministerien sowie aus Behörden anderer Bundesländer und Kommunen. Weitere neun Prozent gehören zu Behörden im Ausland und zu internationalen Regierungsinstitutionen.

3. Daten aus drei Jahrzehnten
Die ältesten E-Mails sind fast 30 Jahre alt. Das zeigt die Auswertung der Sendedaten. Selbst wer Ende der Neunziger einer Senatsverwaltung gemailt hat, kann also Opfer des Datenlecks sein.

Die älteste ist eine Mail, die gar nicht aus der Verwaltung stammt: 1997 bedankt sich ein Entwickler bei einem Programmierer des US-Computerherstellers Silicon Graphics für eine frei verfügbare Bildsoftware. Die Mail wird seitdem als Textdatei mit dieser Software weitergegeben – und landete so mit ihr auf den Senatsservern.
4. Machen Hacker Wochenende?
Aus den Dateien im Leak lässt sich auch ablesen, wann die Hacker zuschlugen – und zwar anhand eines Kopier-Zeitstempels in den Metadaten – denn beim Kopieren einer Datei aktualisiert das System das Datum der neuen Dateikopie auf den Zeitpunkt des Kopiervorgangs.

Demnach begannen sie am späten Nachmittag des 7. August – einem Freitag – damit, die Daten zu stehlen. Innerhalb von etwa zwei Stunden erbeuteten die Kriminellen rund 477 Gigabyte. Das entspricht ungefähr der Kapazität einer herkömmlichen Festplatte.
Die letzten Dateien wurden am 12. August um kurz vor 13 Uhr übertragen. Warum es so lange dauerte, bis die Verantwortlichen das Leck bemerkten, hat der Senat bis heute nicht erklärt. Bis dahin hatten die Cyberkriminellen mehr als vier Terabyte gestohlen – das Achtfaches der Daten vom ersten Tag: eine Dateimenge, die den Verantwortlichen hätte auffallen sollen.